

企業や病院、金融機関、官公庁などからの個人情報の漏えいが相次いでいます。日本共産党政策委員会が今年の公表分(447件、今月23日までの確認分)の漏えい事案を独自に集計したところ、漏えいまたは漏えいの可能性のある個人情報は、延べ約3・3億件に達しました(同一人物の重複や、異なる集計対象を含む)。東京商工リサーチの調査では25年度に3064万人分の情報が漏えいしたとされており、今年はすでにその11倍が漏えい(可能性を含む)。単純計算では国民1人当たり2・7件にのぼるなど、まさに異常事態です。
内訳は、実際に漏えいした情報が延べ1億9300万件で、漏えいの可能性がある情報が1億4000万件。1~5月は両方で計760万件でしたが、6~9月は毎月2900万~4300万件で推移し、10月は約1・9億件(~23日)にも上ります。
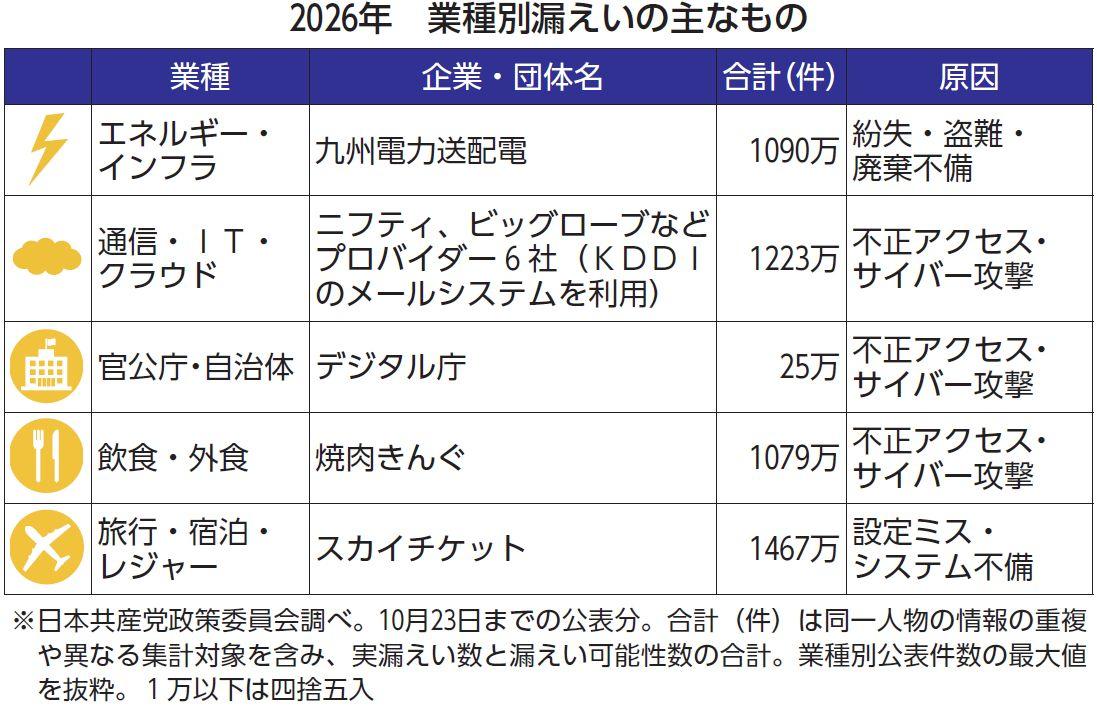
15日にはソフトウエア開発・販売企業「ソースネクスト」でパスワードを含む氏名など約2252万件が漏えいし、「バーガーキング」でも個人情報1118万件が漏えい。医療機関業務支援システム「アットリンク」からは787医療機関の機微な患者情報が、21日には「リクルート」が371万件の氏名や住所の漏えいの可能性があると、23日には佐川急便が5323万件の漏えいの可能性があるとそれぞれ発表しました。
金融機関でも個人情報の漏えいが続き、20日には「岩井コスモス証券」の5口座で不正売買が起きました。
行政機関でさえ個人情報が漏えい。デジタル庁は9月、25万件の氏名やメールアドレスなどが漏えいしたと発表。10月22日には委託先の企業への不正アクセスで、最大1万3000件超の氏名や住所、メールアドレス、電話番号などの漏えいの可能性があると公表しました。また、総務省によれば、6都道府県、104自治体などから313万6000件の氏名や電話番号などが漏えいしたといいます。
さまざまなデータが集中して保存されている「クラウド」を狙った不正アクセスが相次いでいることが、大規模な漏えいを引き起こす原因ともなっています。
深刻なのは、運転免許証やマイナンバーカードなどの本人確認情報の漏えいです。漏えいは161万件に上り、大半はレンタカー業者の「タイムズカー」(約160万件)からの漏えいです。農林水産省からも4500件余のマイナンバーが漏えい。銀行口座や携帯電話、クレジットカードの不正契約などに悪用されるだけでなく、なりすましなど特殊詐欺に利用される危険があります。
近年、複数の漏えいデータを組み合わせて人物像を把握する「名寄せ」や「プロファイリング」が問題となっています。例えば、A社から漏えいした氏名やメールアドレスと、B社から漏えいした住所や電話番号をAI(人工知能)などで突き合わせ、クレジットカード情報などと合致させることで「闇名簿」を作成。家族や資産状況、勤務先の部署なども含まれ、犯罪者グループが売買しているほか、「アポ電」などによる強盗の標的の選定にも悪用されています。